Domain qcpr.de kaufen?
Wir ziehen mit dem Projekt
qcpr.de um.
Sind Sie am Kauf der Domain
qcpr.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain qcpr.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Oster, Peter: Erste Hilfe OutdoorErste Hilfe Outdoor , Fit für Notfälle in freier Natur , Polituren & Wachse > Autopflege & Aufbereitung , Auflage: 5. völlig überarbeitete Auflage 2022, Erscheinungsjahr: 20230201, Produktform: Kartoniert, Titel der Reihe: Praktische Erlebnispädagogik##, Autoren: Oster, Peter, Illustrator: Eger, Oliver, Auflage: 23005, Auflage/Ausgabe: 5. völlig überarbeitete Auflage 2022, Seitenzahl/Blattzahl: 192, Abbildungen: 98 farbige Abbildungen, 122 farbige Fotos, Keyword: Erlebnispädagogik; Erste Hilfe; Krisenmanagement; Notfall; Notfallmanagement; Outdoor; Sofortmaßnahmen am Unfallort, Fachschema: Erste Hilfe (Ratgeber)~Erstversorgung~Sofortmaßnahme~Outdoor~Medizin / Reisemedizin~Reisemedizin~Akutmedizin~Medizin / Notfallmedizin~Notarzt~Notfallmedizin~Rettungsdienst, Fachkategorie: Erste Hilfe, Rettungsdienst~Outdoor-Freizeitaktivitäten, Warengruppe: HC/Erziehung/Bildung/Sonstiges, Fachkategorie: Notfallmedizin, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ziel- Zentrum F. Interdis, Verlag: Ziel- Zentrum F. Interdis, Verlag: ZIEL - Zentrum fr interdisziplinres erfahrungsorientiertes Lernen GmbH, Länge: 239, Breite: 199, Höhe: 9, Gewicht: 482, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 9479465,24,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
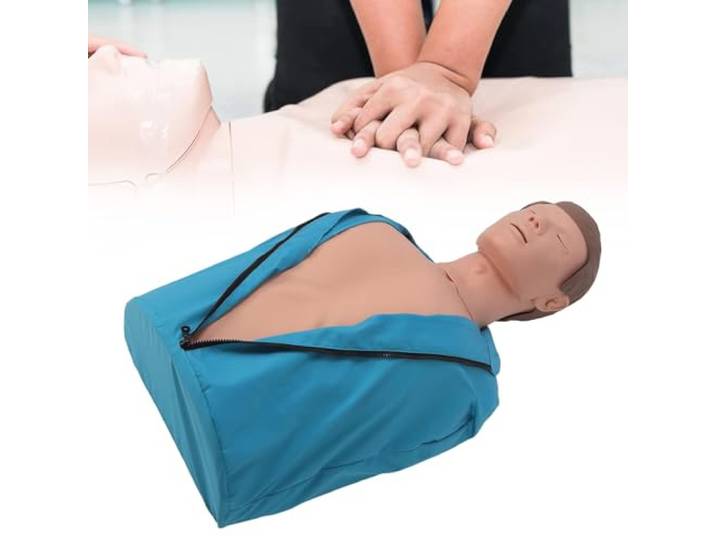
CPR-Puppe für Erwachsene, Trainingspuppe für Herz-Lungen-Wiederbelebung, Gummi-Halbkörper, künstliche Beatmung, menschliches Modell, Simulator für Herz-Lungen-Wiederbelebung, Erste-Hilfe-TrainingCPR-Puppe für Erwachsene, Trainingspuppe für Herz-Lungen-Wiederbelebung, Gummi-Halbkörper, künstliche Beatmung, menschliches Modell, Simulator für Herz-Lungen-Wiederbelebung, Erste-Hilfe-Training. Das Herz-Lungen-Wiederbelebungsmodell ist ein erwachsenes männliches Modell mit hoher Simulation und einem schönen Aussehen, das ein lebensechtes Handgefühl vermittelt. Multifunktions-CPR-Simulator-Trainingsmodell-Kit, Ganzkörper-CPR-Männchen-Erste-Hilfe-Trainingsmodell für Erwachsene, Simulator für Herz-Lungen-Wiederbelebung für den Unterricht an der Schule für Krankenpflegemedizin Ein Simulationsmodell für die Herz-Lungen-Wiederbelebung mit standardmäßiger Gaswegentladung ermöglicht es Ihnen, Fähigkeiten zur künstlichen Beatmung zu erlernen und zu verbessern. CPR-Puppe, Ganzkörper-CPR-Erste-Hilfe-Trainingspuppe mit Feedback-Monitor, medizinischer Modell-Simulator für Herz-Lungen-Wiederbelebung für die medizinische Lehrforschung in der Krankenpflege Herz-Lungen-Wiederbelebung-Menschenmodell aus Gummimaterial, weich und hautfreundlich, leicht abnehmbar und zu bedienen, praktisch für die Reinigung. CPR-Puppe für Erwachsene, Simulator für Herz-Lungen-Wiederbelebung, Erste-Hilfe-Schulung, medizinisches Modell, professionelles CPR-Puppe-Set für Erwachsene für Lehrmittel für die medizinische Ausbildung Das Halbkörper-Herz-Lungen-Wiederbelebungsmodell kann für künstliche Beatmung und Brustkompressionen verwendet werden und ist eine perfekte Lehrhilfe für die Schule. Ganzkörper-HLW-Puppe für Erwachsene, Simulator für Herz-Lungen-Wiederbelebung, Erste-Hilfe-Schulung, medizinisches Modell für die Aufklärung und Lehre von Patienten Das Trainingsmodell für Herz-Lungen-Wiederbelebung verfügt über ein Körperdesign mit einer stabilen Basis, die aufrecht oder flach aufgestellt werden kann, ohne herunterzufallen. Körper-HLW-Männchen, Simulator für Herz-Lungen-Wiederbelebung, Erste-Hilfe-Schulung, medizinisches Modell, für die Patientenaufklärung und -lehre156,88 €*Versand: 29,00 €Sichere Weiterleitung zum Anbieter


-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **

Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
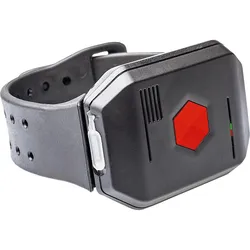
Disty, Erste Hilfe Set, Notruf NEODas Notruf NEO ist ein mobiles Notfallarmband, das speziell für den Einsatz zu Hause konzipiert wurde. Es bietet eine einfache und effektive Möglichkeit, im Notfall schnell Hilfe zu rufen. Das Armband ist mit einem Alarmknopf ausgestattet, der über eine drahtlose DECT-Schnittstelle mit schnurlosen Telefonen verbunden ist. Dies ermöglicht eine unkomplizierte Verbindung zu Notrufnummern, die direkt programmiert werden können. Das Notruf NEO ist spritzwasserfest (IP65) und somit für den täglichen Gebrauch geeignet. Es ist ein zuverlässiger Lebensretter am Arm, der keine Folgekosten verursacht und eine kostenlose Hotline bietet. Mit diesem Gerät haben Nutzer die Sicherheit, im Notfall schnell und einfach Hilfe anfordern zu können. - Mobiles Notfallarmband für schnelle Hilfe zu Hause - Drahtlose DECT-Schnittstelle für einfache Verbindung - Spritzwasserfest (IP65) für den täglichen Gebrauch - Direkt programmierbare Notrufnummern für individuelle Sicherheit.175,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
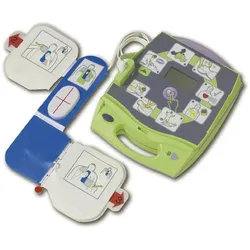
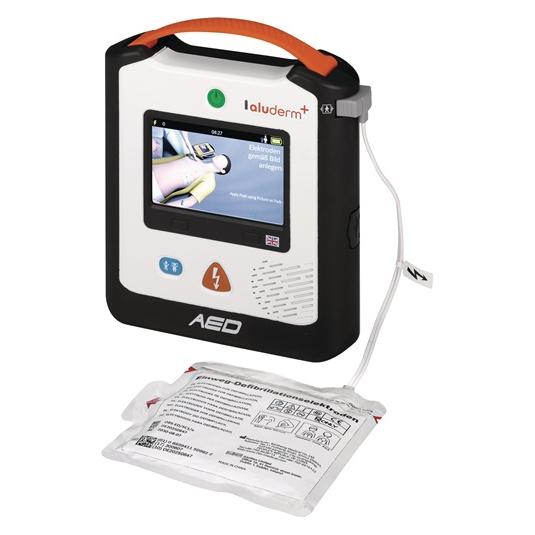
Zoll, Erste Hilfe Set, Defibrillator AED Plus (Erste Hilfe Set Zubehör)Nicht nur defibrillieren, sondern reanimieren! Mit dem Zoll AED Plus ist es erstmalig gelungen, ein umfassendes Ersthilfekonzept für den Laien zu entwickeln. Frühdefibrillatoren gibt es schon länger im Markt, aber das fortschrittliche Konzept AED Plus, welches jeden Laien fachgerecht durch einen kompletten Wiederbelebungszyklus führt, ist neu. - Vollständige akustische und visuelle Darstellung der gesamten Wiederbelebung auf dem EKG-Display - Gewährleistung, dass der Kopf im richtigen Winkel überstreckt wird - Eine einteilige fünf Jahre haltbare Elektrode, die ein fehlerfreies Anlegen ermöglicht Unmittelbares Feedback in Bezug auf Rhythmus und Stärke/Tiefe der Herzdruckmassage sichert eine fachgerechte Herz-Lungen-Wiederbelebung. Der AED Plus wurde speziell für die Laien-Ersthilfe im Alltag konzipiert. Merkmale: - Der Helfer wird bei der Reanimation durch das beiliegende Erste-Hilfe-Paket geschützt - Der Helfer wird akustisch/visuell daran erinnert, professionelle Hilfe zu rufen - Mit dem Gerätedeckel überstreckt er den Kopf automatisch im richtigen Winkel - Patentierte einteilige Elektrode - Audio/visuelle Korrektur der Stärke/Tiefe der Massage und Korrektur des Rhythmus - Beatmungsanweisung: Der AED Plus zeigt das korrekte Verhältnis von Herzdruckmassage und Beatmung - Analyse des Patienten - Defibrillation falls erforderlich Lieferumfang: 1 Stück Zoll AED Plus 1 Satz Batterien 1 Stück Elektrode CPR-D 1 Stück Tasche Auswahlkriterien: Abmessung: 133 x 241 x 292 mm Technische Daten: Betriebstemperatur: 0 °C bis +50 °C Lagertemperatur: -30 °C bis +60 °C Schutzart: IP55 Gewicht: 3,1 kg Art.-Nummer: ZOL-AED-PLUS-NRW Shop-Nummer: 259100.3725,88 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Oster, Peter: Erste Hilfe OutdoorErste Hilfe Outdoor , Fit für Notfälle in freier Natur , Polituren & Wachse > Autopflege & Aufbereitung , Auflage: 5. völlig überarbeitete Auflage 2022, Erscheinungsjahr: 20230201, Produktform: Kartoniert, Titel der Reihe: Praktische Erlebnispädagogik##, Autoren: Oster, Peter, Illustrator: Eger, Oliver, Auflage: 23005, Auflage/Ausgabe: 5. völlig überarbeitete Auflage 2022, Seitenzahl/Blattzahl: 192, Abbildungen: 98 farbige Abbildungen, 122 farbige Fotos, Keyword: Erlebnispädagogik; Erste Hilfe; Krisenmanagement; Notfall; Notfallmanagement; Outdoor; Sofortmaßnahmen am Unfallort, Fachschema: Erste Hilfe (Ratgeber)~Erstversorgung~Sofortmaßnahme~Outdoor~Medizin / Reisemedizin~Reisemedizin~Akutmedizin~Medizin / Notfallmedizin~Notarzt~Notfallmedizin~Rettungsdienst, Fachkategorie: Erste Hilfe, Rettungsdienst~Outdoor-Freizeitaktivitäten, Warengruppe: HC/Erziehung/Bildung/Sonstiges, Fachkategorie: Notfallmedizin, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ziel- Zentrum F. Interdis, Verlag: Ziel- Zentrum F. Interdis, Verlag: ZIEL - Zentrum fr interdisziplinres erfahrungsorientiertes Lernen GmbH, Länge: 239, Breite: 199, Höhe: 9, Gewicht: 482, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 9479465,24,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware
-
CPR-Puppe für Erwachsene, Trainingspuppe für Herz-Lungen-Wiederbelebung, Gummi-Halbkörper, künstliche Beatmung, menschliches Modell, Simulator für Herz-Lungen-Wiederbelebung, Erste-Hilfe-TrainingCPR-Puppe für Erwachsene, Trainingspuppe für Herz-Lungen-Wiederbelebung, Gummi-Halbkörper, künstliche Beatmung, menschliches Modell, Simulator für Herz-Lungen-Wiederbelebung, Erste-Hilfe-Training. Das Herz-Lungen-Wiederbelebungsmodell ist ein erwachsenes männliches Modell mit hoher Simulation und einem schönen Aussehen, das ein lebensechtes Handgefühl vermittelt. Multifunktions-CPR-Simulator-Trainingsmodell-Kit, Ganzkörper-CPR-Männchen-Erste-Hilfe-Trainingsmodell für Erwachsene, Simulator für Herz-Lungen-Wiederbelebung für den Unterricht an der Schule für Krankenpflegemedizin Ein Simulationsmodell für die Herz-Lungen-Wiederbelebung mit standardmäßiger Gaswegentladung ermöglicht es Ihnen, Fähigkeiten zur künstlichen Beatmung zu erlernen und zu verbessern. CPR-Puppe, Ganzkörper-CPR-Erste-Hilfe-Trainingspuppe mit Feedback-Monitor, medizinischer Modell-Simulator für Herz-Lungen-Wiederbelebung für die medizinische Lehrforschung in der Krankenpflege Herz-Lungen-Wiederbelebung-Menschenmodell aus Gummimaterial, weich und hautfreundlich, leicht abnehmbar und zu bedienen, praktisch für die Reinigung. CPR-Puppe für Erwachsene, Simulator für Herz-Lungen-Wiederbelebung, Erste-Hilfe-Schulung, medizinisches Modell, professionelles CPR-Puppe-Set für Erwachsene für Lehrmittel für die medizinische Ausbildung Das Halbkörper-Herz-Lungen-Wiederbelebungsmodell kann für künstliche Beatmung und Brustkompressionen verwendet werden und ist eine perfekte Lehrhilfe für die Schule. Ganzkörper-HLW-Puppe für Erwachsene, Simulator für Herz-Lungen-Wiederbelebung, Erste-Hilfe-Schulung, medizinisches Modell für die Aufklärung und Lehre von Patienten Das Trainingsmodell für Herz-Lungen-Wiederbelebung verfügt über ein Körperdesign mit einer stabilen Basis, die aufrecht oder flach aufgestellt werden kann, ohne herunterzufallen. Körper-HLW-Männchen, Simulator für Herz-Lungen-Wiederbelebung, Erste-Hilfe-Schulung, medizinisches Modell, für die Patientenaufklärung und -lehre156,88 €*Versand: 29,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.